 ← Retour au site
Activez votre
bouclier thermique.
Protectys est le bouclier thermique de l’entreprise, piloté par le logiciel Cyberys. Il cartographie, photographie et empreinte votre réseau, lit vos logs Syslog, remonte le temps, compare passé/présent et agit comme rapporteur. Pensé pour les PME, TPE, hôpitaux, cliniques et collectivités.
Votre DSI garde la décision et la main. Cyberys lui donne la carte, les alertes, les preuves et les correctifs à valider.
Vos données restent chez vous.
Protectys Corporate est une instance par client, installée sur votre infrastructure. Les logs, le coffre, les preuves, le journal et les rapports restent sur votre réseau. Aucune centralisation Cyberys, aucun multi-tenant imposé.
Seuls les connecteurs externes que vous activez (Threat Intelligence, IA) sortent du réseau.
Ce que vous achetez
Une configuration prête à déployer, pas seulement un PDF. Cyberys ne remplace pas votre équipe informatique : il l’outille et la renforce.
- Licence Protectys du logiciel Cyberys
- Application macOS native + serveur local Windows/Linux
- URL locale sécurisée · accès local uniquement
- Configuration : coffre chiffré, connecteurs, IA, rapports
- Module Cartographie réseau & lecture Syslog
- Toolkit Investigation : 435 outils OSINT (Bellingcat)
- Protectys : audits planifiés, alertes et correctifs proposés par l’IA
- Guide de déploiement DSI + scripts d'audit
- Téléchargement immédiat après paiement Stripe
- Facture B2B et support de mise en service
- Maintenance 12 mois incluse : mises à jour interface + nouveaux modules
Visa · Mastercard · American Express
Téléchargement après confirmation
CYBERYS.appGuide de déploiement détaillé ci-dessous. Le lien de paiement Stripe doit être configuré avec l'URL de succès https://cyberys.fr/enterprise-download.html.
Vos logs deviennent une carte.
Serveurs, pare-feux, routeurs et switchs savent envoyer leurs logs en Syslog. Cyberys les centralise, les lit en temps réel et transforme chaque connexion en nœud et lien coloré par sévérité.
- Compatible avec votre parc : Linux/Windows, firewalls, routeurs, switchs.
- Temps réel : WARNING, ERR, DENY, connexions et volumes.
- Traduction visuelle : une carte au lieu de milliers de lignes brutes.
- Replay : revoir l’incident, les liens et les comportements.
La procédure d’installation et les manuels PDF sont fournis après paiement. Les tutoriels vidéo sont en préparation.
Protectys, le bouclier actif : planifie, surveille et propose les correctifs.
Protectys planifie les audits Internet récurrents, lit les résultats en temps réel et propose les bugs/CVE et correctifs à votre DSI, avec alertes Email/Slack/Teams et tickets Jira/GLPI.
- Planifie : chaque lundi, chaque jour ou à la demande, avec mandat vérifié.
- Surveille : nouveaux ports, services, CVE et expositions en temps réel.
- Propose : correctifs et ordre de traitement générés par l’IA locale.
- Consignes administrateur : auditer un événement, surveiller un nœud, un réseau, une action ou un serveur sensible.
- Journal de bord : chaque consigne, scan, alerte et ticket est horodaté et tracé.
- Agit encadré : alertes et tickets autorisés ; validation humaine pour les changements sensibles. Aucun exploit autonome, aucun C2.
Cyberys au centre de votre SI : Zabbix, Jira, GLPI.
CYBERYS est une technologie locale-first, interopérable par conception — API REST, webhooks, exports standards et connecteurs, sans dépendance au cloud.
Cyberys ne remplace pas Zabbix : il s'y branche. Zabbix surveille la disponibilité ; Cyberys qualifie l'exposition, priorise et transforme les findings en tickets.
- Flux 1 · Zabbix → Cyberys : un trigger (service critique, comportement suspect) appelle
POST /api/itsm/zabbixavec l'hôte et la sévérité. Cyberys tague l'actif « à risque » et le journalise ; un audit ciblé peut être lancé s'il existe un mandat. - Flux 2 · Cyberys → Jira / GLPI : les findings critiques créent automatiquement un ticket Jira ou GLPI. Email, Slack, Teams et webhook Zabbix sortant sont aussi disponibles.
- Option n8n : webhook générique Cyberys → n8n pour des règles complexes (seuil CVSS, routage par périmètre).
- Écosystème complet : import Nessus / OpenVAS / Qualys, ServiceNow, export STIX / CEF / LEEF, serveur TAXII 2.1, blocage d'IP Fortinet / Cisco, playbooks SOAR (« si… alors… »), console MSP multi-clients, inventaire AWS / Azure / GCP via CLI locale.
Fonctionne en réseau fermé / VLAN / site isolé : API et webhooks internes, polices et bibliothèques locales.
⬇ Guide ITSM / Zabbix (PDF) ⬇ Tout ce que fait Cyberys (PDF)
Du cabinet de 5 postes à l'hôpital multi-sites.
Quatre schémas clairs, du plus simple au plus segmenté. Cyberys s'adapte : local-first, sans agent, et s'intègre à Zabbix, Jira, GLPI ou n8n quand le SI grandit.
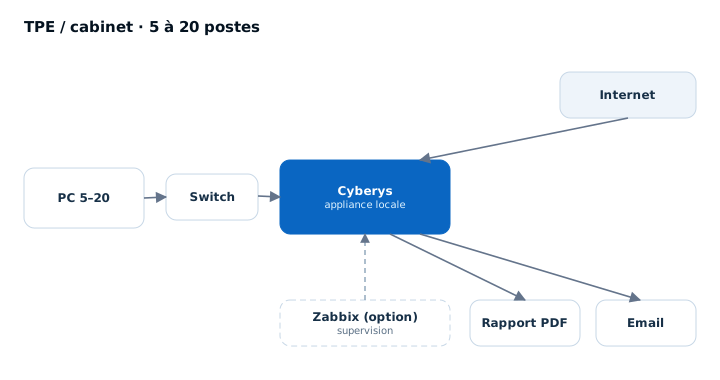 TPE / cabinet · 5 à 20 postes⤢ Cliquer pour agrandirCyberys sur un poste ou une petite appliance. Zabbix en option. Rapport PDF et alertes email.
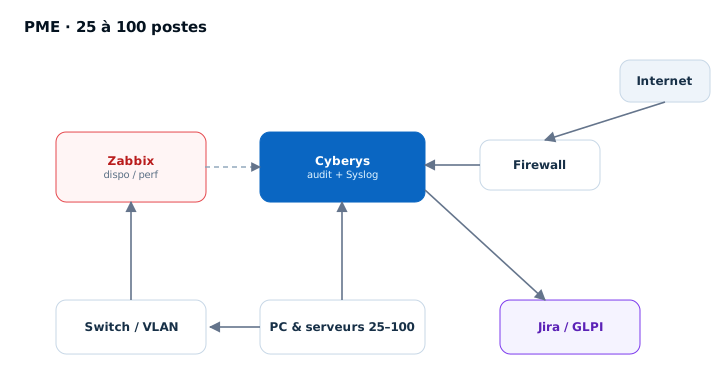 PME · 25 à 100 postes⤢ Cliquer pour agrandirCyberys + Zabbix + GLPI ou Jira. Syslog du firewall, tickets automatiques, alertes.
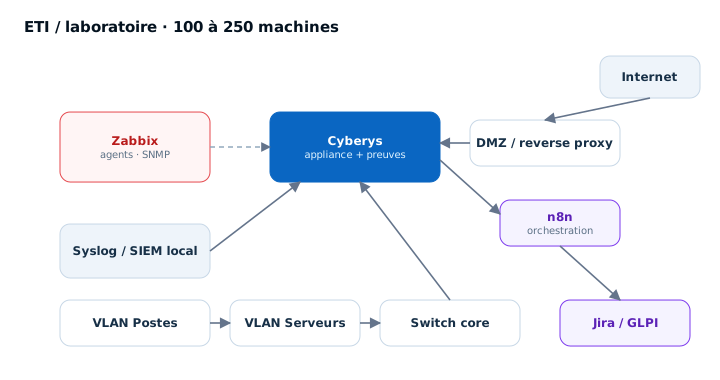 ETI / laboratoire · 100 à 250 machines⤢ Cliquer pour agrandirSegmentation VLAN, Syslog/SIEM local, n8n pour l'orchestration, Jira/GLPI.
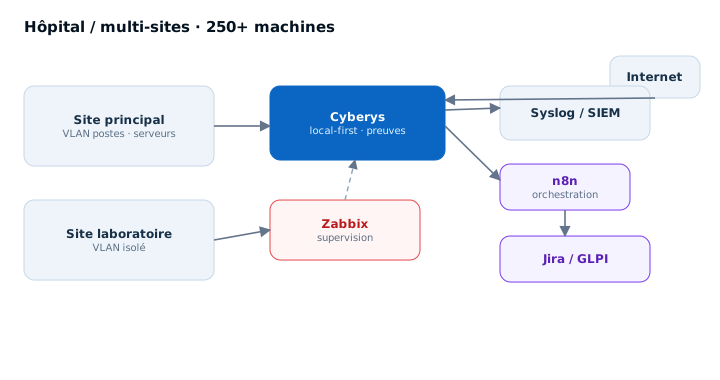 Hôpital / multi-sites · 250+ machines⤢ Cliquer pour agrandirMulti-sites, local-first, Zabbix + Cyberys, preuves et gouvernance RSSI/DPO.
⬇ Schémas de déploiement (PDF)
149 €/an — la première année est incluse.
Avec l’achat Protectys, vous bénéficiez de 12 mois de maintenance inclus : mises à jour de l’interface, correctifs, nouvelles versions et nouveaux modules Cyberys.
- Mises à jour de l’interface et de la console.
- Nouveaux modules et évolutions fonctionnelles.
- Correctifs de sécurité et compatibilité OS.
- À partir de la 2e année : renouvellement facultatif à 149 €/an.
Sans renouvellement, le logiciel continue de fonctionner avec la version installée ; les nouvelles mises à jour et nouveaux modules ne sont plus inclus.
Satisfait ou remboursé.
Vous payez 1 490 € par carte. Si votre DSI n’arrive pas à déployer le logiciel, ou si l’outil ne trouve aucune faille chez vous sous 14 jours, nous vous remboursons intégralement sur simple email.
- Demande sous 14 jours à compter de l’achat.
- Un email à contact@cyberys.fr avec le reçu Stripe suffit.
- Nous accompagnons d’abord le déploiement ; si le blocage persiste, remboursement.
- Remboursement sur le moyen de paiement d’origine ; licence révoquée.
La garantie couvre le déploiement et l’absence de résultat sur le périmètre autorisé. Elle ne couvre pas les tests non autorisés ou un usage hors périmètre.
1. Ce que vous installez
- Appliance : Ubuntu 24.04/26.04 LTS minimal, service systemd, reverse proxy Caddy 2.10 (TLS automatique).
- Interface web : accessible aux administrateurs et DSI via HTTPS.
- Agent IA : Ollama local (souverain) ou OpenAI / Anthropic / compatible OpenAI.
- Données : stockage local chiffré (coffre AES-256-GCM, clés API en 600).
2. Prérequis
| Élément | Minimum | Recommandé |
|---|---|---|
| CPU | 4 vCPU | 8 vCPU |
| RAM | 8 Go | 16 Go (32 Go si LLM local) |
| Disque | 100 Go SSD | 250 Go SSD |
| OS serveur | Ubuntu 24.04 LTS | Ubuntu 26.04 LTS |
| Client | macOS 15+ / navigateur | App macOS 26 Tahoe / URL locale Windows-Linux |
| Réseau | 1 IP publique, 80/443 | + enregistrement DNS dédié |
DNS / TLS : crée un enregistrement A (ex. cyberys.client.tld) vers l'IP de l'appliance. Caddy obtient le certificat automatiquement.
Ports : 22 ou 4000 (administration), 80/443 (web). Le port interne n’est jamais exposé directement.
3. Installation
3.1 macOS — application native
- Télécharger le pack Protectys et ouvrir
CYBERYS.app. - Créer le mot de passe maître (PBKDF2-SHA256, coffre AES-256-GCM).
- Renseigner la société dans Facturation, puis configurer les connecteurs et l'IA.
- Mettre à jour en remplaçant l'application ; les données restent locales.
3.2 Linux — serveur local
Installer le serveur local, puis ouvrir l'URL locale sécurisée dans le navigateur. Le serveur reste sur la machine ; aucune donnée d'audit n'est envoyée au cloud.
3.2.1 Paquets système (Ubuntu / Debian)
sudo apt update
sudo apt install -y python3 python3-venv python3-pip caddy \
  libpango-1.0-0 libpangoft2-1.0-0 libcairo2 libgdk-pixbuf-2.0-0 \
  libffi8 shared-mime-info fonts-dejavu-core
3.2.2 Compte et fichiers
sudo useradd -r -s /usr/sbin/nologin -d /var/lib/cyberys cyberys
sudo mkdir -p /opt/cyberys /var/lib/cyberys
# copier le bundle Cyberys dans /opt/cyberys
sudo cp -R /chemin/vers/CYBERYS/* /opt/cyberys/
sudo chown -R cyberys:cyberys /opt/cyberys /var/lib/cyberys
3.2.3 Environnement Python
cd /opt/cyberys
sudo -u cyberys python3 -m venv .venv
sudo -u cyberys .venv/bin/pip install --upgrade pip
sudo -u cyberys .venv/bin/pip install aiohttp cryptography certifi weasyprint
3.2.4 Service systemd
sudo tee /etc/systemd/system/cyberys.service >/dev/null <<'EOF'
[Unit]
Description=Protectys
After=network.target

[Service]
User=cyberys
WorkingDirectory=/opt/cyberys
Environment=HOME=/var/lib/cyberys
Environment=CYBERYS_NO_BROWSER=1
ExecStart=/opt/cyberys/.venv/bin/python /opt/cyberys/cyberys_server.py
Restart=always
RestartSec=5

[Install]
WantedBy=multi-user.target
EOF
sudo systemctl daemon-reload
sudo systemctl enable --now cyberys
sudo systemctl status cyberys --no-pager
3.2.5 Reverse proxy TLS (Caddy)
sudo tee /etc/caddy/Caddyfile >/dev/null <<'EOF'
cyberys.client.tld {
  encode gzip
  reverse_proxy
}
EOF
sudo systemctl reload caddy
3.2.6 RHEL / Rocky / AlmaLinux
Les étapes 3.1 à 3.5 s'appliquent à Ubuntu/Debian. Pour RHEL/Rocky/AlmaLinux : sudo dnf install python3 python3-pip caddy pango cairo gdk-pixbuf2 shared-mime-info dejavu-sans-fonts, puis créer un utilisateur système et le service systemd comme en 3.4.
3.3 Windows — serveur local
Windows n'utilise pas l'application native macOS : on installe le serveur local et on ouvre l'interface dans le navigateur. Le terminal intégré utilise cmd.exe local.
- Installer Python 3.11+ depuis python.org et cocher « Add python.exe to PATH ».
- Décompresser le pack dans
C:\Cyberys. - Dans PowerShell :
cd C:\Cyberys, puispy -m venv .venvet.venv\Scripts\pip install aiohttp cryptography certifi. - Lancer
.venv\Scripts\python cyberys_server.pypuis ouvrirhttp://127.0.0.1:8766. - Service au démarrage : NSSM ou Planificateur de tâches (« Au démarrage »).
- HTTPS : Caddy pour Windows + nom de domaine dédié vers l'appliance.
Rapports PDF : WeasyPrint sous Windows nécessite les bibliothèques GTK ; sinon générer les rapports depuis macOS/Linux.
4. Première configuration
- Ouvre
https://cyberys.client.tld. - Crée le mot de passe maître (PBKDF2 10 M itérations, coffre AES-256-GCM).
- Renseigne la société dans Facturation (SIRET, TVA, IBAN, mentions légales).
- Ajoute les cibles dans
scripts/pentest_targets.confou via l'interface. - Configure les clients, mandats et consentements avant tout audit.
5. Comptes et rôles
Recommandation : un accès nominatif par administrateur, MFA sur le VPN/SSO, et journalisation des connexions.
6. Agent IA
Dans Assistant IA, choisis un fournisseur :
- Ollama local (souverain, recommandé) : installe Ollama, puis
ollama pull llama3.1, base URLhttp://127.0.0.1:11434. - OpenAI / Anthropic / compatible : renseigne la clé API et le modèle.
7. Connecteurs
| Connecteur | Usage | Configuration |
|---|---|---|
| Threat Intelligence Cyberys | Surface, dark web, typosquatting, exposition | Clé API dans le panneau Renseignement |
| DNS / Certificate Transparency | Reconnaissance, sous-domaines, certificats | Natif |
| Shodan / Censys | Services exposés, bannières | Clé API (optionnel) |
| Have I Been Pwned | Fuites d'emails | Clé API (optionnel) |
8. Sécurité et conformité
- HTTPS obligatoire, HSTS, cookies HttpOnly/SameSite.
- Pare-feu : n'autoriser que 22/4000 (admin) et 80/443 (web).
- fail2ban sur SSH et reverse proxy.
- Secrets hors du code, fichiers
chmod 600. - Consentement client signé avant tout audit ; tests non destructifs et plafonnés.
- Journal d'audit : qui, quoi, quand, cible, résultat.
- RGPD : minimisation, durée de conservation, droit à l'effacement.
9. Sauvegarde et restauration
# sauvegarde (à planifier quotidiennement)
sudo tar -czf /backup/cyberys-$(date +%F).tgz /opt/cyberys /var/lib/cyberys

# restauration testée
sudo systemctl stop cyberys
sudo tar -xzf /backup/cyberys-2026-11-05.tgz -C /
sudo systemctl start cyberys
Conserver au moins 3 copies (locale, disque externe, hors site) et tester la restauration trimestriellement.
10. Check-list de mise en service
| Contrôle | Attendu |
|---|---|
| Service actif | systemctl is-active cyberys → active |
| HTTPS | curl -I https://cyberys.client.tld → 200 |
| Coffre | Mot de passe maître créé, connexion OK |
| IA | Test de connexion OK (Ollama ou cloud) |
| Connecteur Threat Intelligence Cyberys | Recherche d'un domaine → organisation/entités |
| Client + mandat | Consentement signé et importé |
| Audit | Un audit complet génère un rapport PDF |
| Sauvegarde | Archive créée et restauration testée |
11. Support
Pour toute installation ou vérification : contact@cyberys.fr.